
Ostatnia aktualizacja: 18 września 2026 r. | Czas czytania: ~14–18 min
ChatGPT w firmie najczęściej „nie psuje się” przez samą technologię. Psuje się przez proces. Gdy pracownicy wklejają do AI dane klientów, treści umów, informacje HR albo hasła — ryzyko przestaje być teoretyczne. Właściciel firmy zwykle dowiaduje się o problemie dopiero wtedy, gdy wydarzy się incydent.
Ten artykuł jest praktyczną checklistą: 15 rzeczy, których nie wolno wpisywać do ChatGPT w pracy oraz bezpieczne zamienniki (jak osiągnąć ten sam efekt bez wklejania wrażliwych danych).
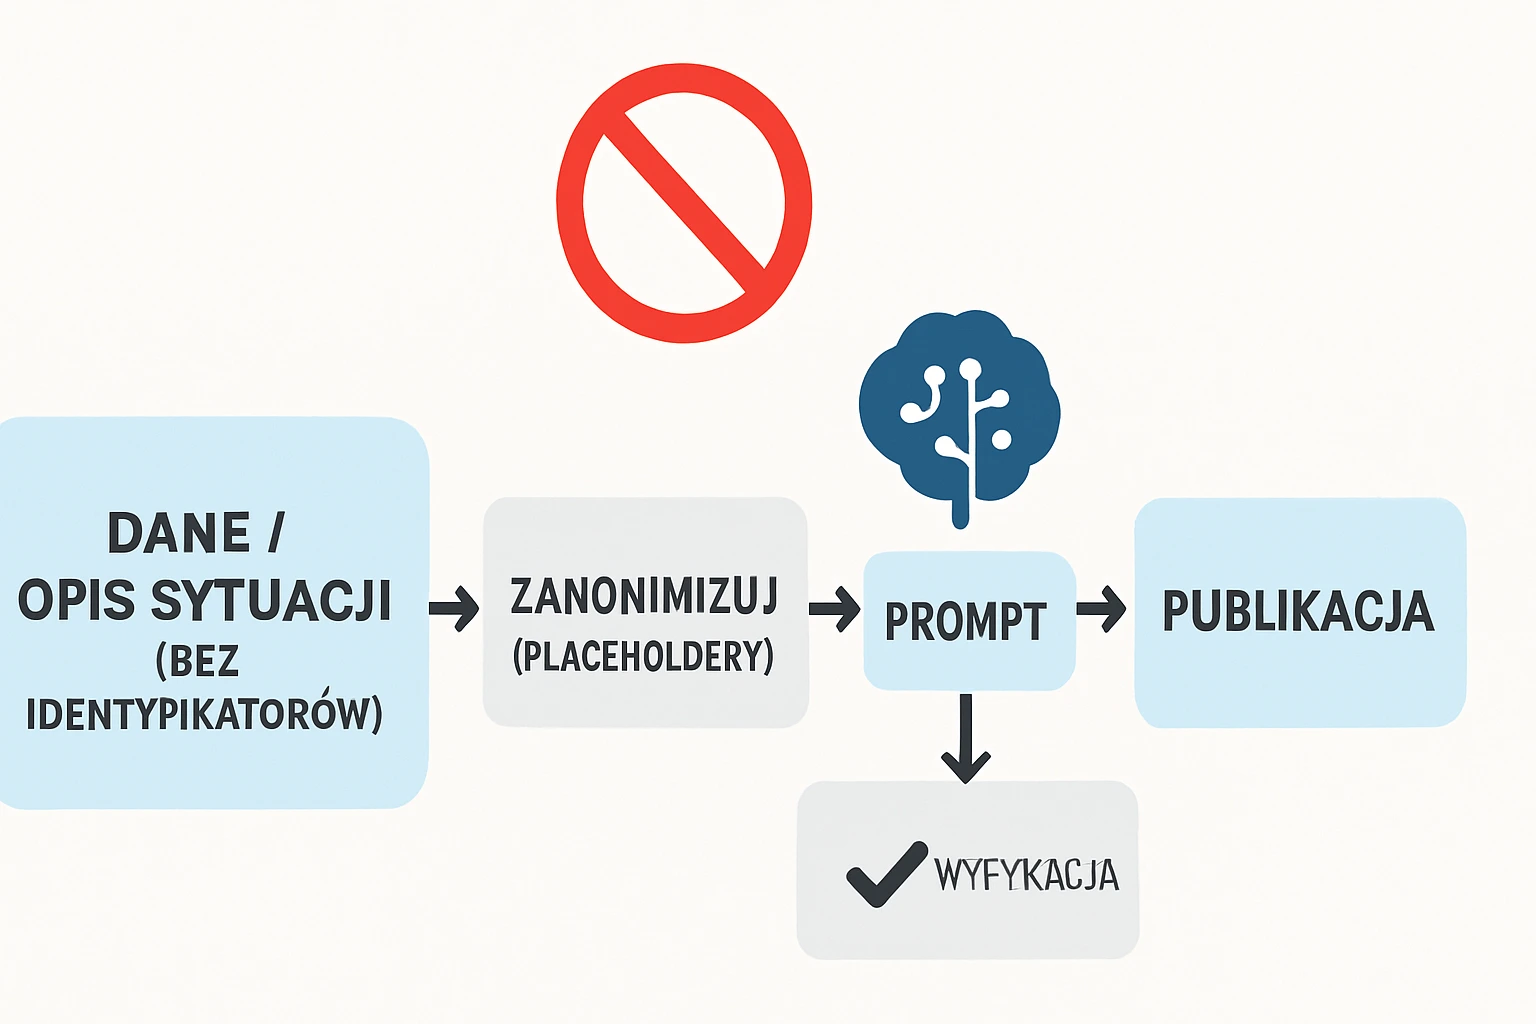
Workflow: dane → placeholdery → prompt → weryfikacja → publikacja
Spis treści:
- Dlaczego to ważne: AI + RODO + cyberbezpieczeństwo
- Model bezpiecznego użycia: „placeholdery zamiast danych”
- 15 błędów, które mogą kosztować firmę
- Co zrobić, gdy dane już trafiły do ChatGPT?
- Polityka AI w firmie — minimum, które działa
- Bezpieczne zamienniki promptów (gotowe szablony)
- Podsumowanie
- FAQ — najczęstsze pytania
Dlaczego to ważne: AI + RODO + cyberbezpieczeństwo
W firmach ryzyko nie wynika z tego, że „AI coś wie”. Wynika z tego, że pracownik może potraktować prompt jak notatnik: wkleić w nim dane, które normalnie nie powinny opuścić systemów firmy.
Najczęstsze konsekwencje to:
- Ryzyka RODO — dane osobowe przetwarzane bez jasnych zasad i minimalizacji, a czasem bez podstawy.
- Ryzyko cyber — wyciek haseł, tokenów, kluczy API, fragmentów logów, danych dostępowych.
- Ryzyko biznesowe — ujawnienie tajemnicy przedsiębiorstwa (strategia, ceny, marże, pipeline, know-how).
- Ryzyko prawne — przerzucanie do AI treści umów, negocjacji, dokumentów wewnętrznych.
Model bezpiecznego użycia: „placeholdery zamiast danych”
Najprostszy model, który działa w większości organizacji, to zastąpienie danych realnych danymi „technicznymi”:
- Usuń identyfikatory (imiona, nazwiska, e-maile, numery, adresy, nazwy firm, NIP/REGON, PESEL).
- Zamień je na placeholdery typu: [KLIENT A], [UMOWA X], [KWOTA], [DATA].
- Podaj fakty i cel bez danych wrażliwych (co się stało, co ma powstać, jaki format).
- Weryfikuj wynik przed wysłaniem/ publikacją/ decyzją.
15 błędów, które mogą kosztować firmę
Checklista: 15 kategorii danych, które najczęściej „wpadają” do promptów
Poniższa lista jest celowo konkretna. Przy każdej pozycji masz: co jest ryzykowne, dlaczego, oraz jak to zastąpić w praktyce.
| Nr | Czego nie wolno wpisywać | Dlaczego to błąd | Co zrobić zamiast |
|---|---|---|---|
| 1 | Imię, nazwisko, e-mail, telefon klienta | Dane osobowe (RODO), identyfikacja | [KLIENT A] + opis sprawy bez identyfikatorów |
| 2 | Adresy (zamieszkania/dostawy) i lokalizacje | Łatwa identyfikacja + wrażliwość kontekstu | Miasto/region ogólnie albo placeholder |
| 3 | PESEL, NIP osoby fizycznej, numery dokumentów | Jednoznaczne identyfikatory | Placeholder + typ sprawy (bez numerów) |
| 4 | Skany/zdjęcia dokumentów tożsamości | Wysokie ryzyko nadużyć | Nie wklejaj; użyj procedur KYC/ID |
| 5 | Dane szczególnych kategorii (np. zdrowie) | Wyższy reżim ochrony (RODO) | Szablon odpowiedzi bez danych wrażliwych |
| 6 | Hasła, PIN-y, kody MFA | Bezpośredni wyciek bezpieczeństwa | Nigdy; instrukcje bez sekretów |
| 7 | Tokeny, klucze API, sekrety integracji | Przejęcie dostępu + koszty | Wzór z [API_KEY] + sejf sekretów |
| 8 | Dane kart płatniczych / dane do płatności | Krytyczne cyber i ryzyko zgodności | 0 danych; praca wyłącznie w systemach płatności |
| 9 | Pełne faktury/wyciągi bankowe z danymi | Dane finansowe + dane osobowe | Uogólnienia liczbowe (bez danych stron) |
| 10 | Marże, cenniki poufne, warunki specjalne | Tajemnica przedsiębiorstwa | Zakresy/procenty bez nazw i kwot |
| 11 | Umowy w całości, aneksy, NDA | Poufność + ryzyko prawne | Fragmenty po anonimizacji + konsultacja |
| 12 | Dokumenty HR (CV, oceny, wynagrodzenia) | RODO + wrażliwe kontekstem | Szablony procesowe bez danych identyfikujących |
| 13 | Listy klientów, pipeline sprzedaży, leady | Tajemnica handlowa + relacje | Opis segmentu i etapu bez list i nazw |
| 14 | Dokumenty wewnętrzne (strategie, notatki zarządu) | Poufność, ryzyko reputacyjne | Streszczenie „co ma zawierać” bez treści |
| 15 | Logi/systemowe dane z identyfikatorami | Możliwy wyciek danych i sekretów | Redakcja logów + minimalny fragment bez ID |
1) Dane klientów (imię, nazwisko, e-mail, telefon)
Problem: to klasyczne dane osobowe — zwykle nie są potrzebne, aby AI przygotowało treść maila.
Zamiast: oznacz osobę jako [KLIENT A] i opisz sprawę faktami.
Prompt: „Napisz odpowiedź do [KLIENT A] w sprawie opóźnienia. Fakty: [OPÓŹNIENIE 3 DNI], [NOWY TERMIN: DATA]. Ton: empatyczny. Nie dodawaj danych osobowych.”
2) Adresy i precyzyjna lokalizacja
Problem: adres w połączeniu z kontekstem zamówienia lub reklamacji potrafi identyfikować osobę.
Zamiast: „miasto/region” albo placeholder [ADRES] bez wklejania realnej treści.
3) PESEL i numery identyfikacyjne
Problem: PESEL i numery dokumentów to identyfikatory wysokiego ryzyka.
Zamiast: opisz typ sprawy i wymagany wynik (np. „przygotuj listę pytań do weryfikacji danych”), bez numerów.
4) Zdjęcia/skany dokumentów
Problem: to często komplet danych identyfikacyjnych (imię, nazwisko, numer, zdjęcie).
Zamiast: poproś o checklistę weryfikacji dokumentu — bez przesyłania dokumentu.
5) Dane wrażliwe (np. zdrowie)
Problem: dane szczególnych kategorii mają wyższe wymagania ochrony.
Zamiast: proś o szablon komunikacji i zasady językowe, nie o analizę konkretnego przypadku na danych.
6) Hasła, PIN-y, kody MFA
Problem: to najprostsza droga do incydentu.
Zamiast: „Napisz instrukcję resetu hasła dla użytkownika” — bez podawania jakichkolwiek sekretów.
7) Tokeny i klucze API
Problem: token jest jak klucz do drzwi — wklejenie go do promptu może umożliwić nadużycia.
Zamiast: generuj tylko szablon kodu z miejscem [API_KEY] i trzymaj sekrety w narzędziu do zarządzania sekretami.
8) Dane płatnicze
Problem: dane kart i płatności to obszar „zero tolerancji”.
Zamiast: opisz problem płatności bez danych i poproś o listę możliwych przyczyn + kroki diagnostyczne.
9) Faktury/wyciągi z danymi stron
Problem: to często miks danych osobowych i finansowych.
Zamiast: wklej tylko strukturę danych (pola) lub uogólnienia liczbowe bez danych stron.
10) Marże i poufne warunki handlowe
Problem: to tajemnica przedsiębiorstwa — utrata przewagi konkurencyjnej to realny koszt.
Zamiast: pracuj na procentach, przedziałach i scenariuszach „A/B”, bez nazw klientów i bez stawek.
11) Umowy w całości
Problem: umowy zawierają dane stron, warunki i ryzyka — często także NDA.
Zamiast: wklej fragment po anonimizacji i poproś o listę pytań do prawnika oraz streszczenie (bez interpretacji „co masz podpisać”).
12) HR: CV, oceny, wynagrodzenia, dokumenty kadrowe
Problem: HR to obszar wysokiej wrażliwości i ryzyk RODO.
Zamiast: używaj AI do tworzenia szablonów (np. feedbacku, ogłoszeń, pytań rekrutacyjnych) bez danych kandydatów i pracowników.
13) Listy klientów i pipeline
Problem: w promptach „do oferty” potrafią wylądować listy leadów i statusy negocjacji.
Zamiast: opisz segment, branżę i typ klienta — bez list i nazw.
14) Dokumenty strategiczne i wewnętrzne
Problem: notatki zarządu, strategie, plany redukcji kosztów i decyzje personalne są poufne.
Zamiast: poproś AI o strukturę dokumentu lub „szkielet prezentacji”, bez treści wewnętrznej.
15) Logi i dane systemowe z identyfikatorami
Problem: logi często mają ID użytkownika, tokeny sesji, IP, a czasem fragmenty danych.
Zamiast: usuń identyfikatory, zostaw minimalny fragment, albo opisz symptomy (kiedy, gdzie, jaki błąd).
Co zrobić, gdy dane już trafiły do ChatGPT?
Jeśli dane zostały wklejone — potraktuj sprawę procesowo. Najważniejsze jest ograniczenie dalszego ryzyka i udokumentowanie zdarzenia.
- Przerwij dalsze użycie w tym konkretnym wątku (nie doklejaj kolejnych danych).
- Określ zakres: jakie dane, z jakiego obszaru (klienci/HR/finanse/umowy), ile rekordów.
- Zgłoś wewnętrznie zgodnie z procedurą (osoba odpowiedzialna za bezpieczeństwo/RODO/IT).
- Udokumentuj okoliczności: kto, kiedy, po co, jakie dane (bez dalszego rozpowszechniania).
- Wprowadź działania korygujące: szkolenie, doprecyzowanie zasad, ograniczenia narzędzi, checklisty.
Polityka AI w firmie — minimum, które działa
Polityka AI nie musi być „opasłym dokumentem”. Ma być praktyczna: pracownik ma wiedzieć, co wolno i czego nie wolno robić.
| Element | Co powinno się w nim znaleźć |
|---|---|
| Lista dozwolonych narzędzi | Jakie AI wolno używać w pracy i do jakich celów (np. tylko do draftów i bez danych wrażliwych). |
| Lista zakazanych danych | Dane osobowe, PESEL, dane płatnicze, hasła, HR, umowy poufne, tajemnica przedsiębiorstwa. |
| Zasada anonimizacji | Placeholdery + minimalizacja + zakaz identyfikatorów (z przykładami). |
| Weryfikacja wyników | Wskazanie obszarów, gdzie zawsze sprawdza człowiek (prawo, finanse, decyzje, dane liczbowe). |
| Incydenty | Co robić, gdy ktoś wkleił dane: kto zgłasza, komu, w jakim czasie, jak dokumentujemy. |
| Szkolenie i audyt | Krótka sesja praktyczna + aktualizacje zasad (np. co kwartał) + przegląd przykładów promptów. |
Bezpieczne zamienniki promptów (gotowe szablony)
Te szablony są zaprojektowane tak, żeby pracownik uzyskał efekt (mail, analiza, struktura) bez wklejania danych wrażliwych.
1) E-mail do klienta (bez danych osobowych):
„Napisz mail do [KLIENT A] w sprawie [TEMAT]. Fakty: [FAKT 1], [FAKT 2], [NOWY TERMIN: DATA]. Ton: profesjonalny i empatyczny. Format: 5 krótkich akapitów + 1 zdanie z kolejnym krokiem. Nie dodawaj danych osobowych.”
2) Reklamacja (bez obiecywania):
„Przygotuj odpowiedź na reklamację dla [KLIENT A]. Fakty: [OPIS SYTUACJI]. Ograniczenia: nie obiecuj zwrotu pieniędzy ani rekompensaty, jeśli nie wynika to z faktów. Zaproponuj 2 możliwe rozwiązania i poproś o brakujące informacje.”
3) Umowa (analiza fragmentu po anonimizacji):
„Wkleję fragment umowy po anonimizacji. Zrób: (1) streszczenie, (2) obowiązki stron, (3) terminy, (4) ryzyka, (5) pytania do prawnika. Nie interpretuj, czy podpisywać — tylko wskaż, co wymaga weryfikacji.”
4) HR (szablon, bez danych kandydata/pracownika):
„Stwórz szablon informacji zwrotnej po rozmowie rekrutacyjnej dla kandydata. Ton: uprzejmy i konkretny. 2 warianty: odrzucenie i zaproszenie do kolejnego etapu. Nie używaj żadnych danych osobowych.”
5) Analiza danych (bez wklejania cenników i nazw kontrahentów):
„Przeanalizuj trend na podstawie wskaźników w % i wolumenów (bez kwot i bez nazw firm). Wskaż: 5 trendów, 3 ryzyka, 3 rekomendacje. Jeśli brakuje danych, wypisz pytania.”
Podsumowanie
Największy błąd w firmach nie polega na używaniu AI. Polega na używaniu AI bez zasad. Jeśli pracownicy dostaną prostą checklistę i nauczą się stosować placeholdery, większość ryzyk da się ograniczyć bez blokowania narzędzi.
Najczęściej zadawane pytania (FAQ)
Czy mogę wkleić do ChatGPT imię i nazwisko klienta?
Najczęściej nie ma takiej potrzeby. Imię i nazwisko to dane osobowe, a w większości przypadków do wygenerowania maila lub procedury wystarczy placeholder (np. [KLIENT A]) i opis sytuacji bez identyfikatorów.
Czy PESEL i numery dokumentów to „dane zakazane” w promptach?
Tak. To jednoznaczne identyfikatory osoby i należą do kategorii danych o najwyższym ryzyku. W promptach zastępuj je placeholderami i nie wklejaj realnych numerów.
Czy mogę wkleić całą umowę do ChatGPT, żeby zrobić streszczenie?
Nie rekomendujemy. Umowy często zawierają poufne informacje i dane stron. Jeśli musisz skorzystać z AI, pracuj na fragmentach po anonimizacji i traktuj wynik jako materiał pomocniczy do weryfikacji przez człowieka (np. prawnika).
Co zrobić, jeśli pracownik wkleił poufne dane do ChatGPT?
Przerwij dalsze użycie wątku, ustal zakres wklejonych danych i zgłoś zdarzenie zgodnie z procedurą firmy (RODO/bezpieczeństwo/IT). Następnie udokumentuj incydent i wdroż działania korygujące (szkolenie, zasady, checklisty).
Jakie jest najprostsze szkolenie, które realnie zmniejsza ryzyko?
30–60 minut praktyki: lista zakazanych danych + ćwiczenie „zamiany na placeholdery” na przykładach (mail do klienta, fragment umowy po anonimizacji, HR bez danych, analiza trendów bez kwot i nazw).